Gateway-Wechsel
Vor dem Cutover zeigen die DMARC-Reports jede Quelle, die in Ihrem Namen sendet, auch Scanner, Fachanwendungen und Alarmmails, die über das alte Gateway laufen. Danach zeigen sie, was gebrochen ist, bevor es ein Kunde meldet.
Case Study · Eigenes Produkt
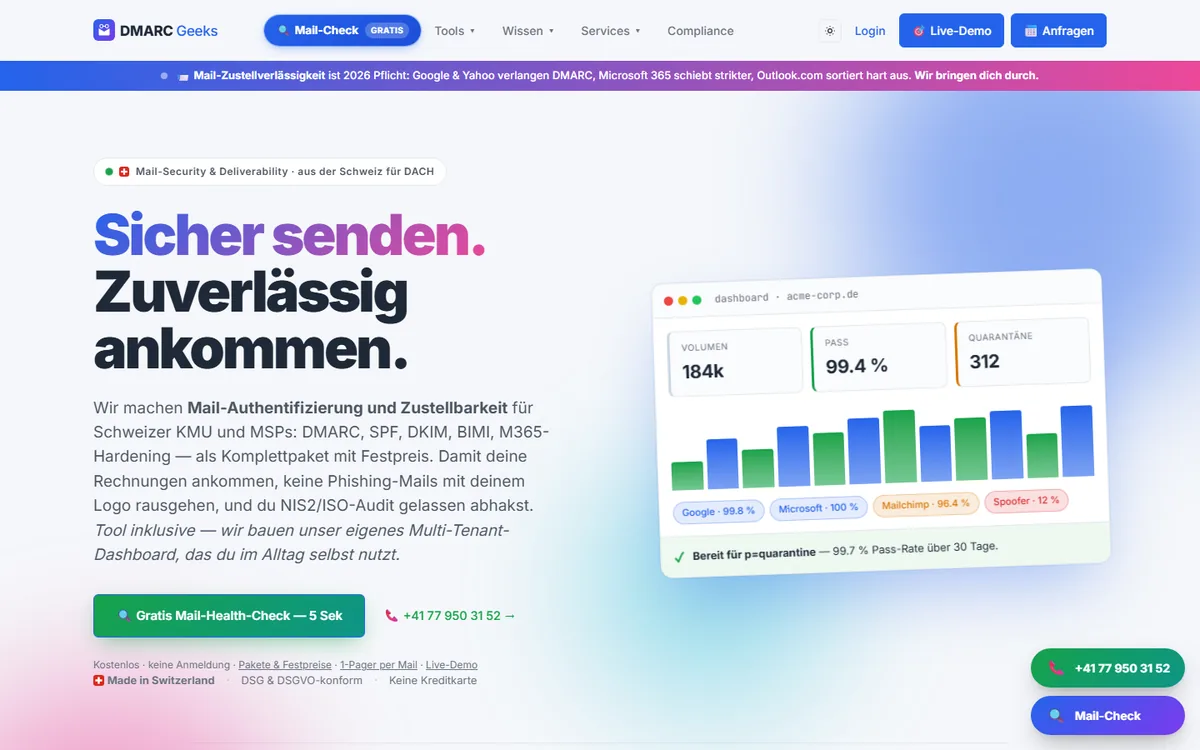
DMARC Geeks macht sichtbar, wer in Ihrem Namen E-Mails verschickt und ob diese Mails sauber authentifiziert sind. Dazu kommen Prüfwerkzeuge für DNS, Blacklists, Zustellung und Mailfilter. Gebaut von uns, betrieben auf unserer eigenen Infrastruktur.
01 · Ausgangslage
Wer DMARC einführt, bekommt täglich Berichte von Google, Microsoft, Yahoo und vielen anderen Empfängern. Als XML-Dateien, teils gepackt, je nach Absender leicht unterschiedlich aufgebaut. Lesbar ist das für niemanden.
Dabei steckt genau dort die Antwort auf die wichtigste Frage jedes Mail-Security-Projekts: Welche Systeme verschicken Mails mit unserer Domain, und welche davon würden bei einer strengen DMARC-Policy abgelehnt? Wer mehrere Domains oder mehrere Kunden betreut, braucht diese Antwort pro Domain, sauber getrennt und ohne manuelles Auspacken von Anhängen.
02 · Anforderungen
03 · Architektur
Datenquellen
Verarbeitung
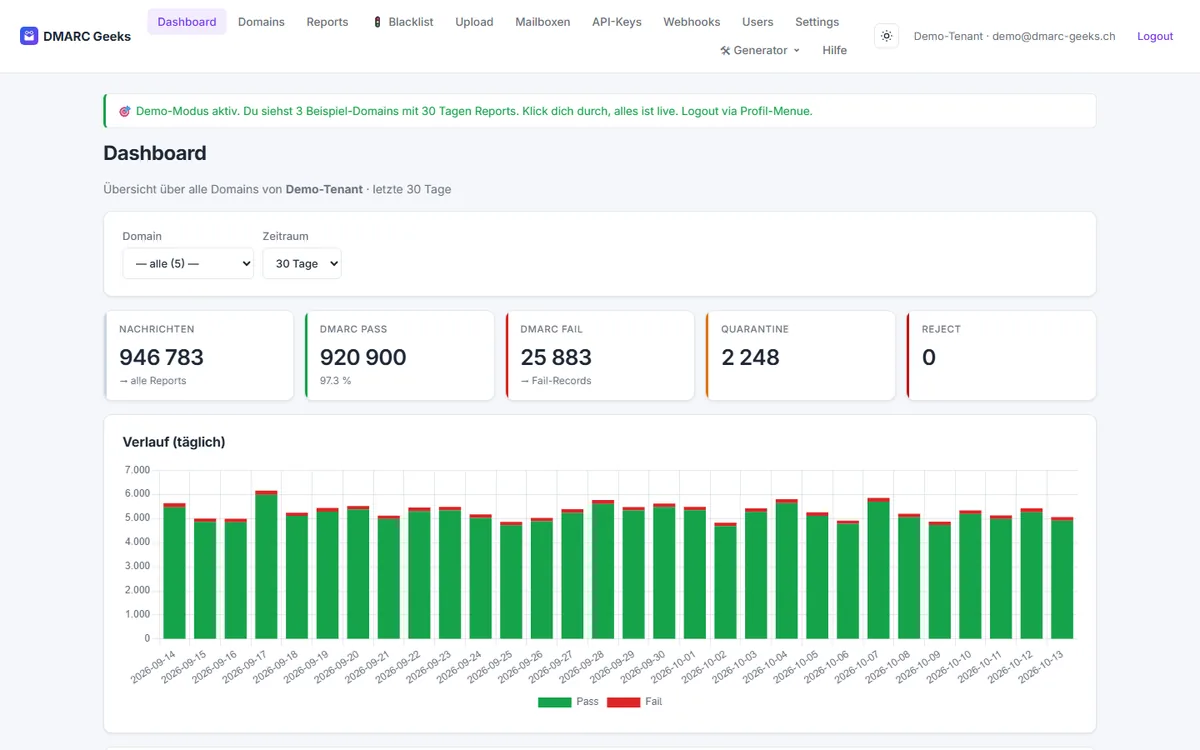
Die Anwendung ist in Python mit FastAPI gebaut, die Daten liegen in PostgreSQL. Ein Scheduler holt die Aggregate-Reports in festen Abständen per IMAP aus den Report-Postfächern, alternativ kommen sie per Upload oder über eine Bearer-API. Die Zugangsdaten der Postfächer sind verschlüsselt gespeichert.
Der Parser entpackt XML, .gz und .zip, gleicht die Varianten der großen Anbieter aus und verwirft doppelt gelieferte Reports. Zu jeder Absender-IP wird der Reverse-DNS-Name ermittelt. Daraus ordnet die Plattform Quellen bekannten Diensten wie Microsoft 365, Google Workspace oder Newsletter-Tools zu. Am Ende steht pro Domain eine klare Aussage: Welche Absender bestehen SPF und DKIM mit passender Domain, welche nicht, und ob die Datenlage für eine strengere Policy reicht.
04 · Funktionen
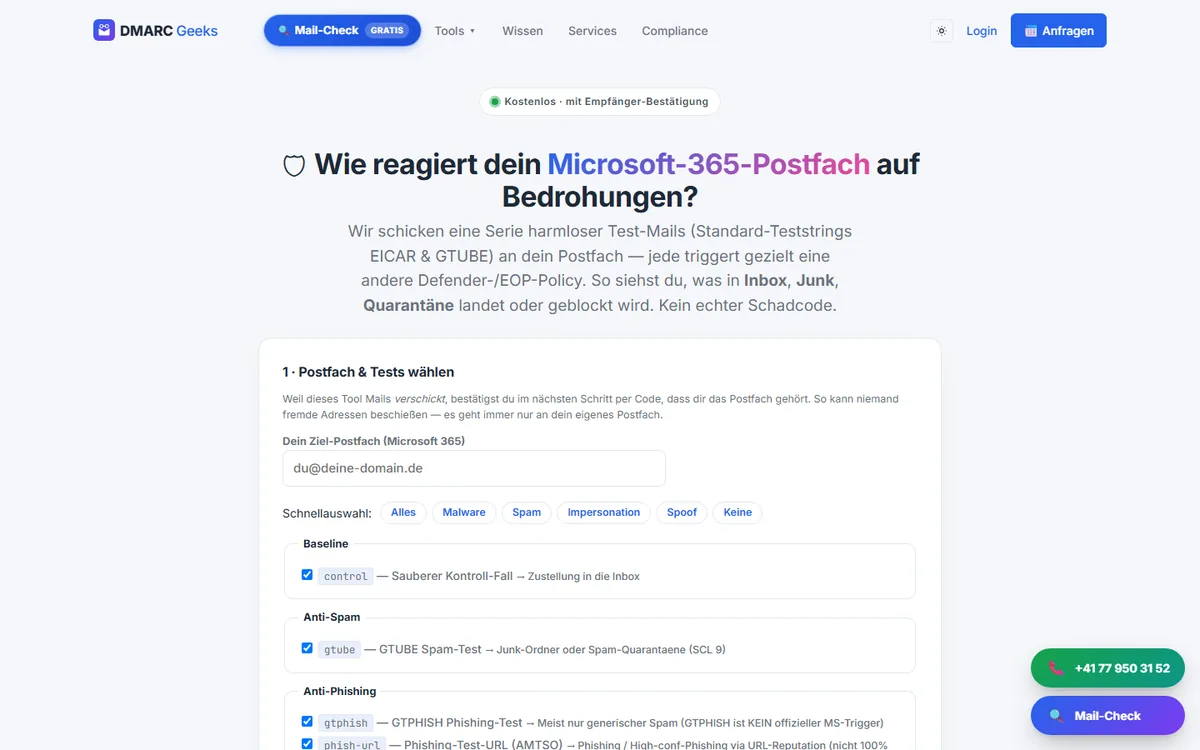
Der Threat-Test verschickt nichts ungefragt: Zuerst erhält das Zielpostfach einen Bestätigungscode, erst nach dessen Eingabe gehen die Testmails raus. Jede Mail ist im Betreff und in eigenen Headern eindeutig markiert, damit sie in Quarantäne und Nachrichtenablaufverfolgung sofort auffindbar ist. Einen Zugriff auf das geprüfte Postfach braucht die Plattform nicht.
05 · Mandanten & Schnittstellen
06 · Betrieb
DMARC Geeks läuft als Container-Stack aus Anwendung und PostgreSQL auf unserer eigenen Proxmox-Umgebung, hinter einem Reverse Proxy mit Let's-Encrypt-Zertifikaten.
Ausgerollt wird per CI/CD: Ein Push auf den Hauptzweig startet einen Workflow, den ein Self-hosted Runner im internen Netz übernimmt. Der Runner holt sich die Aufträge selbst ab, der Server muss dafür von außen nicht erreichbar sein. Er aktualisiert den Code und baut die Container neu. Konfiguration und Schlüssel liegen nur auf dem Server, nicht im Code-Repository. Ein Health-Check prüft Anwendung und Datenbank.
Für Ihr Projekt
Die Plattform ist für genau diese Situationen gebaut. Drei Beispiele, in denen sie den Unterschied macht.
Vor dem Cutover zeigen die DMARC-Reports jede Quelle, die in Ihrem Namen sendet, auch Scanner, Fachanwendungen und Alarmmails, die über das alte Gateway laufen. Danach zeigen sie, was gebrochen ist, bevor es ein Kunde meldet.
Der Weg von p=none über quarantine zu reject wird zur Entscheidung auf Datenbasis: Welche Absender sind aligned, welche nicht, und reicht die Datenlage für den nächsten Schritt? Mit Alarm, falls nach einer Änderung die Fehlerquote steigt.
Dieselbe Testmatrix vor und nach jeder Änderung am Mailfluss: Landet die Testdatei in der Quarantäne, wird der Link umgeschrieben, greift der Impersonation-Schutz? Das Ergebnis ist ein Beleg, keine Vermutung.
FAQ
Nein. DMARC Geeks ist ein eigenes Produkt von uns. Wir haben es gebaut, weil in Mail-Security-Projekten immer wieder dieselben Fragen auftauchen, und betreiben es selbst.
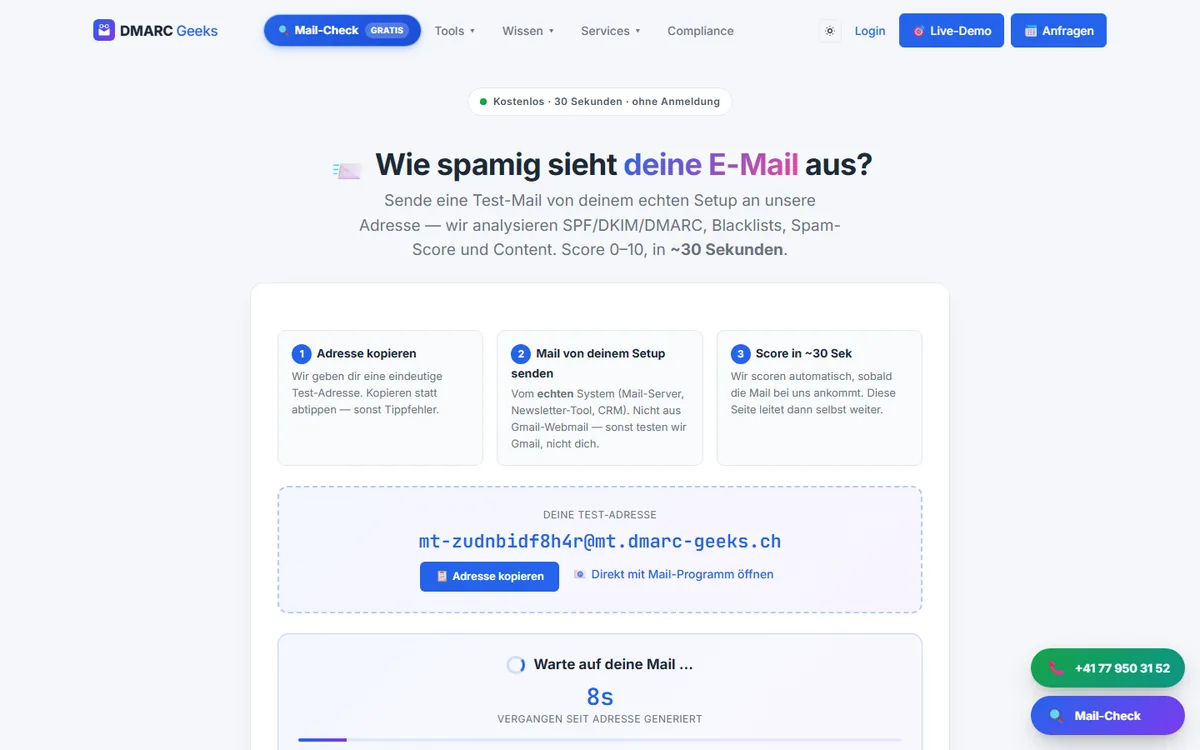
Öffentlich nutzbar sind unter anderem der Domain-Check, der Mail-Tester, der Threat-Test, die Record-Generatoren und eine Live-Demo mit Beispieldaten. Für die laufende Auswertung eigener DMARC-Reports braucht es ein Konto.
Nein. Er nutzt ausschließlich harmlose Industrie-Teststrings wie EICAR und GTUBE, eine sichere Testseite der AMTSO sowie harmlose Dateien mit auffälliger Endung. Bevor etwas verschickt wird, muss das Zielpostfach einen Bestätigungscode bestätigen.
Ja. Die DMARC-Reports zeigen die Sicht der Empfänger, unabhängig davon, welche Systeme dazwischen liegen. Gerade bei einem Gateway-Wechsel ist das der Vorteil: Sie sehen, welche Absender nach der Umstellung nicht mehr sauber authentifiziert sind.
Das ist genau unsere Arbeitsweise: Wenn Standardwerkzeuge eine Frage nicht beantworten, bauen wir die fehlende Schicht. Mit derselben Technik, demselben automatisierten Betrieb und auf Wunsch auf Ihrer Infrastruktur.
Wir schauen gemeinsam auf Ihre Domains und zeigen Ihnen, welche Absender heute noch nicht sauber authentifiziert sind.